Новый Android-троян KYCShadow крадет данные через фейковый KYC в WhatsApp
28.04.2026 · Cyber Security News

Новый Android-троян KYCShadow крадет данные через фейковый KYC в WhatsApp

Новый Android-троян KYCShadow атакует пользователей банков в Индии через поддельные процессы KYC. Злоумышленники распространяют вредоносное ПО через WhatsApp, маскируя его под официальное приложение...
Троян Anatsa в Google Play: опасное приложение под видом «читалки»
28.04.2026 · Cyber Security News

Троян Anatsa в Google Play: опасное приложение под видом «читалки»

В Google Play обнаружили вредоносное приложение для чтения документов, которое успели скачать более 10 000 раз. Программа скрытно устанавливала на устройства пользователей банковский троян Anatsa для...

GlassWorm атакует через 73 вредоносных расширения в OpenVSX
27.04.2026 · BleepingComputer

GlassWorm атакует через 73 вредоносных расширения в OpenVSX

Кампания GlassWorm вернулась: злоумышленники загрузили в репозиторий OpenVSX 73 расширения с «спящим» вредоносным кодом. Вредоносы активируются после автоматического обновления, что позволяет хакерам...

Хакеры UNC6692 атакуют корпорации через Microsoft Teams и облака AWS
27.04.2026 · Dark Reading

Хакеры UNC6692 атакуют корпорации через Microsoft Teams и облака AWS

Новая хакерская группировка UNC6692 атакует компании, используя Microsoft Teams для фишинга и облачные хранилища AWS S3 для размещения вредоносного ПО. В ходе кампании злоумышленники внедряют...

Дайджест недели: старые уловки, угрозы Fast16 и атаки на цепочки поставок
27.04.2026 · The Hacker News

Дайджест недели: старые уловки, угрозы Fast16 и атаки на цепочки поставок

Неделя в кибербезопасности прошла под знаком возвращения старых угроз: от вредоносного ПО Fast16 и опасных расширений до эксплуатации инструментов удаленного доступа. Злоумышленники продолжают...

Стилер Vidar атакует корпорации через фейковые ссылки на YouTube
27.04.2026 · Cyber Security News

Стилер Vidar атакует корпорации через фейковые ссылки на YouTube

Хакеры распространяют стилер Vidar через вредоносные ссылки в описаниях YouTube-видео с «бесплатным» софтом. Атака нацелена на корпоративных сотрудников, позволяя злоумышленникам красть учетные...

Обнаружен предшественник Stuxnet: найден вредонос 20-летней давности
27.04.2026 · Dark Reading

Обнаружен предшественник Stuxnet: найден вредонос 20-летней давности

Исследователи обнаружили вредоносное ПО под названием fast16, которое появилось за 5 лет до знаменитого Stuxnet. Этот фреймворк использовался для кибердиверсий еще два десятилетия назад, оставаясь...

Новая вредоносная кампания использует поэтапную доставку для обхода защиты
27.04.2026 · Cyber Security News

Новая вредоносная кампания использует поэтапную доставку для обхода защиты

Новая вредоносная кампания атакует сотрудников государственных ведомств Пакистана, включая Punjab Safe Cities Authority, через фишинговые письма. Злоумышленники используют сложную обфускацию и...

Хакеры атакуют индийских налогоплательщиков через фишинговые сайты
27.04.2026 · Cyber Security News

Хакеры атакуют индийских налогоплательщиков через фишинговые сайты

Злоумышленники запустили фишинговую кампанию, имитирующую официальный портал Налогового управления Индии. Под предлогом срочных уведомлений жертв заставляют скачивать файлы, содержащие вредоносное...

Хакеры из КНДР атакуют фармкомпании через поддельные Excel-документы
27.04.2026 · Cyber Security News

Хакеры из КНДР атакуют фармкомпании через поддельные Excel-документы

Хакерская группировка Kimsuky атакует фармацевтические компании с помощью вредоносных Excel-файлов под видом документов «White Life Science ERP Specification». При открытии документа на компьютер...

73 вредоносных расширения для VS Code воруют данные разработчиков
27.04.2026 · The Hacker News

73 вредоносных расширения для VS Code воруют данные разработчиков

Исследователи обнаружили 73 поддельных расширения для VS Code в репозитории Open VSX, которые распространяют вредоносное ПО GlassWorm v2. Шесть из них подтверждены как опасные инструменты для кражи...

Атака ClickFix эволюционировала: теперь без PowerShell и с обходом защиты
27.04.2026 · Cyber Security News

Атака ClickFix эволюционировала: теперь без PowerShell и с обходом защиты

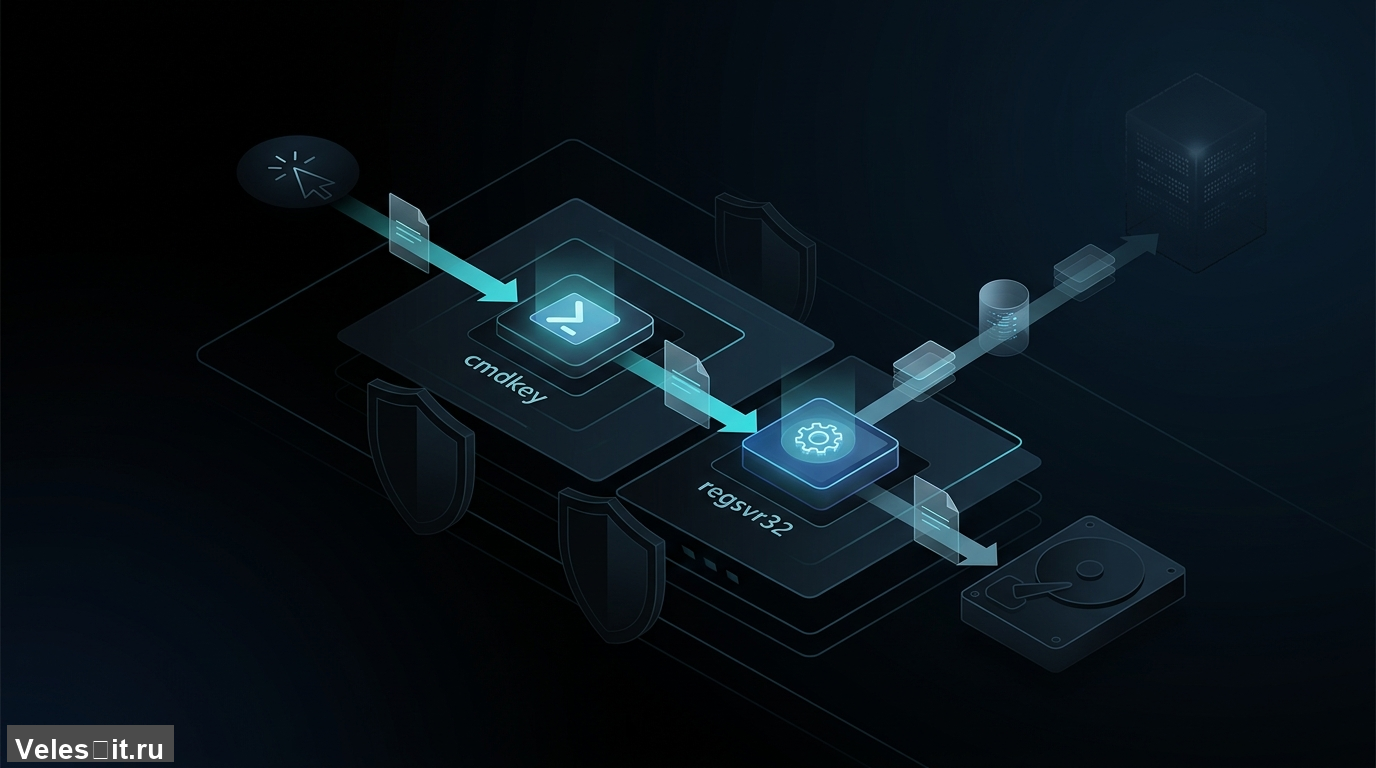
Хакеры обновили технику атаки ClickFix, отказавшись от использования PowerShell в пользу цепочки нативных инструментов Windows — cmdkey и regsvr32. Новый метод позволяет скрытно доставлять удаленную...

Фильтры

Сбросить

Популярные теги