Хакеры используют фейковые CAPTCHA для кражи денег через платные SMS
24.04.2026 · Cyber Security News

Хакеры используют фейковые CAPTCHA для кражи денег через платные SMS

Хакеры начали использовать поддельные страницы CAPTCHA для обмана пользователей. При прохождении «проверки» жертва незаметно отправляет платные международные SMS, которые списываются со счета...
Более 10 000 серверов Zimbra под угрозой активных XSS-атак
24.04.2026 · BleepingComputer

Более 10 000 серверов Zimbra под угрозой активных XSS-атак

Более 10 000 серверов Zimbra Collaboration Suite остаются уязвимыми перед активными XSS-атаками. Злоумышленники эксплуатируют критическую уязвимость, позволяющую перехватывать данные пользователей...

ИИ-фишинг стал главным оружием киберпреступников
24.04.2026 · Dark Reading

ИИ-фишинг стал главным оружием киберпреступников

За последние полгода киберпреступники перешли от массовых рассылок к высокоперсонализированным атакам с использованием ИИ. Фишинг стал главным инструментом злоумышленников для проникновения в...

Хакеры крадут сессии Telegram через вредоносный PowerShell-скрипт
24.04.2026 · Cyber Security News

Хакеры крадут сессии Telegram через вредоносный PowerShell-скрипт

Исследователи обнаружили вредоносный PowerShell-скрипт на Pastebin, который крадет сессии Telegram с десктопных и веб-клиентов. Скрипт маскируется под обычное обновление системы Windows, что...

Непрямые инъекции промптов: новая угроза для ИИ-агентов
24.04.2026 · Help Net Security

Непрямые инъекции промптов: новая угроза для ИИ-агентов

Исследователи Google и Forcepoint зафиксировали реальные случаи использования «непрямых инъекций промптов» для атаки на AI-агентов. Злоумышленники прячут скрытые команды на обычных веб-страницах,...

AI-агенты и разрыв полномочий: как взять под контроль делегированные права
24.04.2026 · The Hacker News

AI-агенты и разрыв полномочий: как взять под контроль делегированные права

AI-агенты создают в корпоративной безопасности «разрыв в полномочиях», так как они действуют на основе делегированных прав, а не собственной автономности. Проблема заключается в отсутствии контроля...

В App Store нашли 26 поддельных криптокошельков для кражи сид-фраз
24.04.2026 · The Hacker News

В App Store нашли 26 поддельных криптокошельков для кражи сид-фраз

В App Store обнаружили 26 фальшивых криптокошельков, которые крадут сид-фразы и приватные ключи пользователей. При запуске приложения перенаправляют жертв на вредоносные сайты, маскирующиеся под...

Уязвимость в IP-камерах Xiongmai: полный контроль без пароля
24.04.2026 · Cyber Security News

Уязвимость в IP-камерах Xiongmai: полный контроль без пароля

Обнаружена критическая уязвимость CVE-2025-65856 в IP-камерах Hangzhou Xiongmai (модель XM530), позволяющая злоумышленникам обходить аутентификацию и получать удаленный доступ. CISA уже выпустила...

Критическая уязвимость в Python под Windows: риск записи в память
24.04.2026 · Cyber Security News

Критическая уязвимость в Python под Windows: риск записи в память

В библиотеке asyncio для Windows обнаружена критическая уязвимость CVE-2026-3298, связанная с некорректной обработкой сетевых сокетов. Ошибка в методе sock_recvfrom_into позволяет злоумышленникам...

ShinyHunters заявили о краже данных 1,4 млн пользователей Udemy
24.04.2026 · Cyber Security News

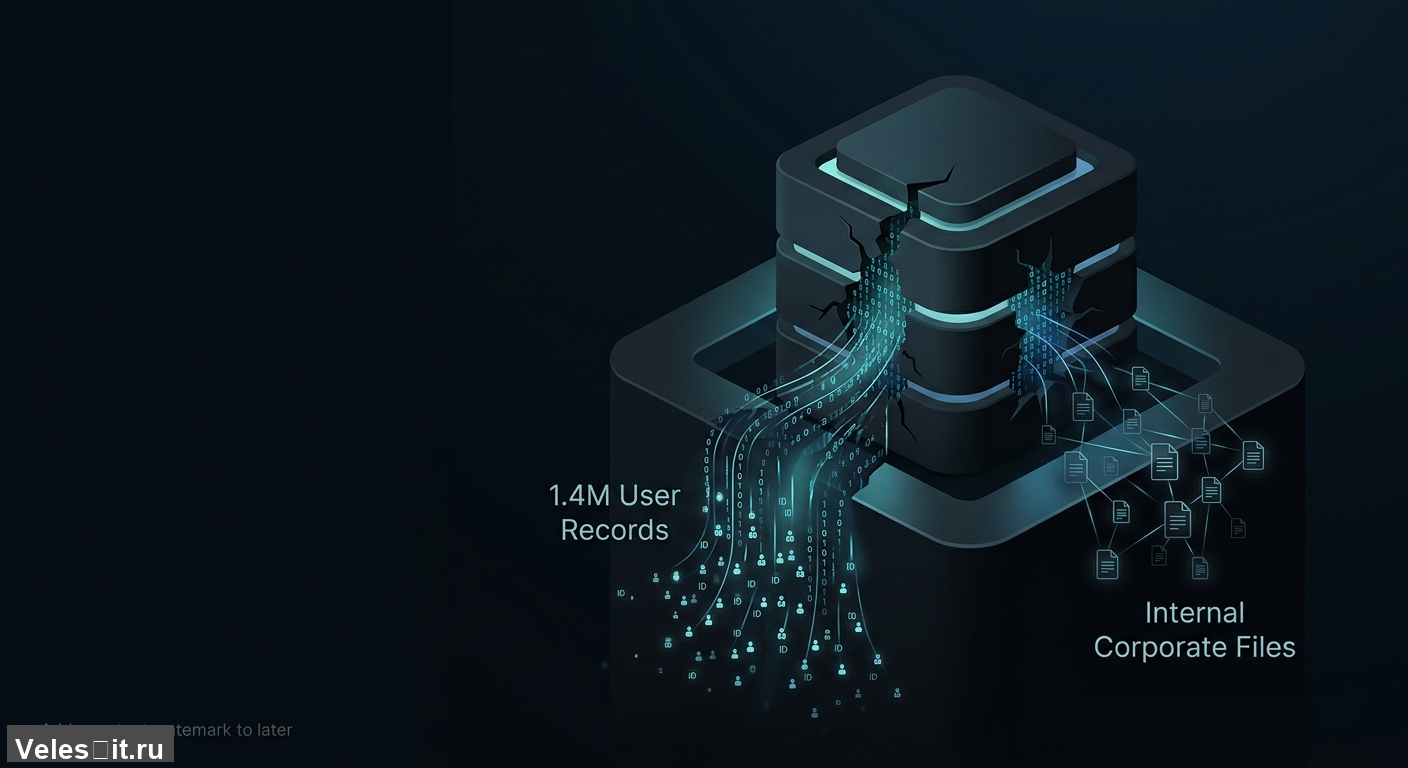
ShinyHunters заявили о краже данных 1,4 млн пользователей Udemy

Хакерская группировка ShinyHunters заявила о взломе образовательной платформы Udemy. Под угрозой оказались данные 1,4 миллиона пользователей, включая личную информацию и внутренние корпоративные...

Критическая уязвимость в Ollama позволяет красть данные из памяти сервера
24.04.2026 · Cyber Security News

Критическая уязвимость в Ollama позволяет красть данные из памяти сервера

В популярной платформе Ollama для запуска локальных LLM обнаружена критическая уязвимость CVE-2026-5757. Ошибка в процессе загрузки моделей позволяет неавторизованным злоумышленникам извлекать...

Хакеры из КНР создают ботнеты из обычных роутеров и сетевого оборудования
24.04.2026 · Help Net Security

Хакеры из КНР создают ботнеты из обычных роутеров и сетевого оборудования

Китайские хакерские группировки перешли на использование масштабных ботнетов, созданных на базе взломанных роутеров и периферийных устройств. Национальный центр кибербезопасности (NCSC) выпустил...

Фильтры

Сбросить

Популярные теги